
Amazon Web Services (AWS) ha presentado una arquitectura multi-agente de inteligencia artificial generativa diseñada para transformar la validación de diseños físicos en el sector industrial. La solución combina Amazon Bedrock AgentCore, el SDK Strands Agents y modelos subrogados de machine learning para reducir drásticamente los plazos de simulación técnica.
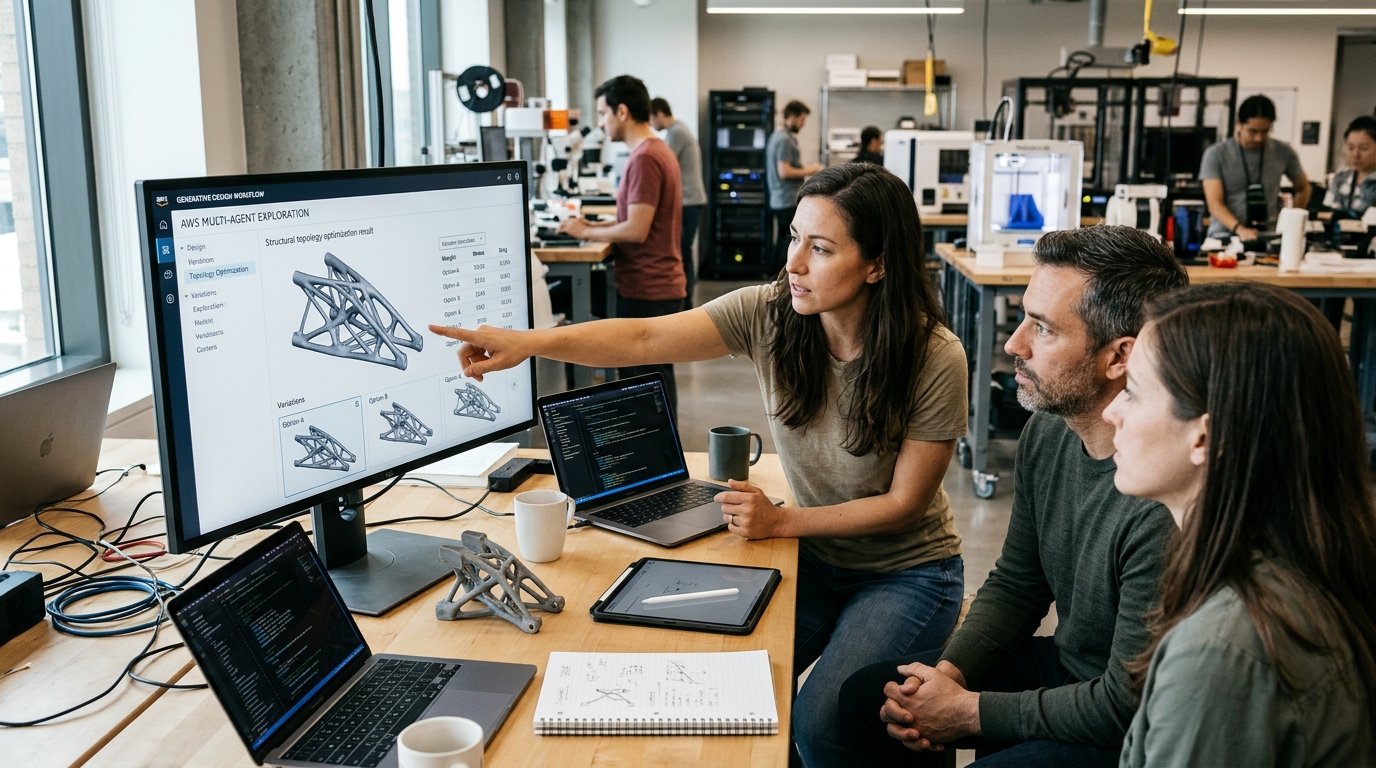
La exploración de diseños industriales se ha enfrentado tradicionalmente a un cuello de botella analítico debido a los largos periodos que exigen los métodos basados en física convencional, donde cada fase de modelado y simulación puede prolongarse desde días hasta meses. Para solventar esta limitación, AWS ha desarrollado una solución basada en una arquitectura multi-agente que permite a los equipos de ingeniería evaluar múltiples variantes de diseño de forma simultánea y mediante una interfaz de lenguaje natural.
Orquestación inteligente con Amazon Bedrock AgentCore y Strands Agents
El núcleo de esta arquitectura descansa sobre Amazon Bedrock AgentCore y el framework de código abierto Strands Agents SDK. El sistema emplea un agente orquestador principal que interpreta las solicitudes de los usuarios y se coordina con cuatro agentes especializados —Aerodinámica, Estructuras, Costes y Geometría— a través del protocolo Agent-to-Agent (A2A).
Cada agente opera de forma autónoma gestionando tareas específicas. El motor de ejecución de Amazon Bedrock AgentCore se encarga del despliegue, la escalabilidad y el aislamiento de los contenedores sin intervención en la gestión de servidores. Asimismo, incorpora memoria persistente para mantener el contexto conversacional entre turnos, un intérprete de código para la generación de geometrías en entornos aislados y una pasarela conectada mediante el protocolo Model Context Protocol (MCP) para la recuperación segura de datos económicos.
Modelos subrogados de Machine Learning y reducción de tiempos
Uno de los pilares técnicos de la solución es la sustitución parcial de las costosas ejecuciones de dinámica de fluidos computacional por inferencias basadas en modelos de machine learning (ML). Utilizando la biblioteca MLSimKit (AI Surrogate Models in Engineering on AWS), el agente de aerodinámica emplea modelos entrenados con conjuntos de datos públicos como WindsorML para predecir coeficientes aerodinámicos —como resistencia, fuerza lateral, sustentación y momento de guiñada— en cuestión de segundos.
El sistema implementa un patrón de acceso a datos de doble nivel: los resultados precalculados se sirven desde una caché de baja latencia en Amazon DynamoDB, mientras que las nuevas geometrías recurren a la inferencia en directo. Esto permite que los ingenieros evalúen variantes en intervalos muy breves, realicen análisis de parámetros y ejecuten cálculos de Pareto para identificar diseños no dominados en términos de aerodinámica y costes.
Capacidades de los agentes especializados
- Agente de Geometría: Traduce descripciones en lenguaje natural en geometrías paramétricas tridimensionales y permite modificar diseños existentes añadiendo elementos como alerones o difusores. Además, genera vistas previas visuales mediante Stable Diffusion 3.5 Large sobre Amazon Bedrock.
- Agente Estructural: Analiza directamente la malla STL y aplica reglas de fabricación para evaluar la viabilidad estructural, obteniendo métricas como peso, puntuación de rigidez y grosor de panel recomendado para materiales como acero, aluminio o fibra de carbono.
- Agente de Costes: Separa los datos analíticos de los cálculos matemáticos, recuperando parámetros internos y externos a través de servidores MCP para calcular un desglose completo de costes de material, utillaje, estampación y montaje.
Arquitectura de red y seguridad
La infraestructura de la aplicación se apoya en servicios gestionados en la nube de AWS. La interfaz web, desarrollada en React, se comunica a través de conexiones WebSocket gestionadas por Amazon API Gateway y un clúster autenticado mediante Amazon Cognito.
Para garantizar la protección de la propiedad intelectual industrial, la solución implementa un esquema de seguridad de defensa en profundidad. Esto incluye el aislamiento de red mediante una VPC dedicada, cifrado en reposo con claves gestionadas en AWS KMS para bases de datos y registros, control estricto de acceso en Amazon S3 y gestión centralizada de credenciales a través de AWS Secrets Manager.